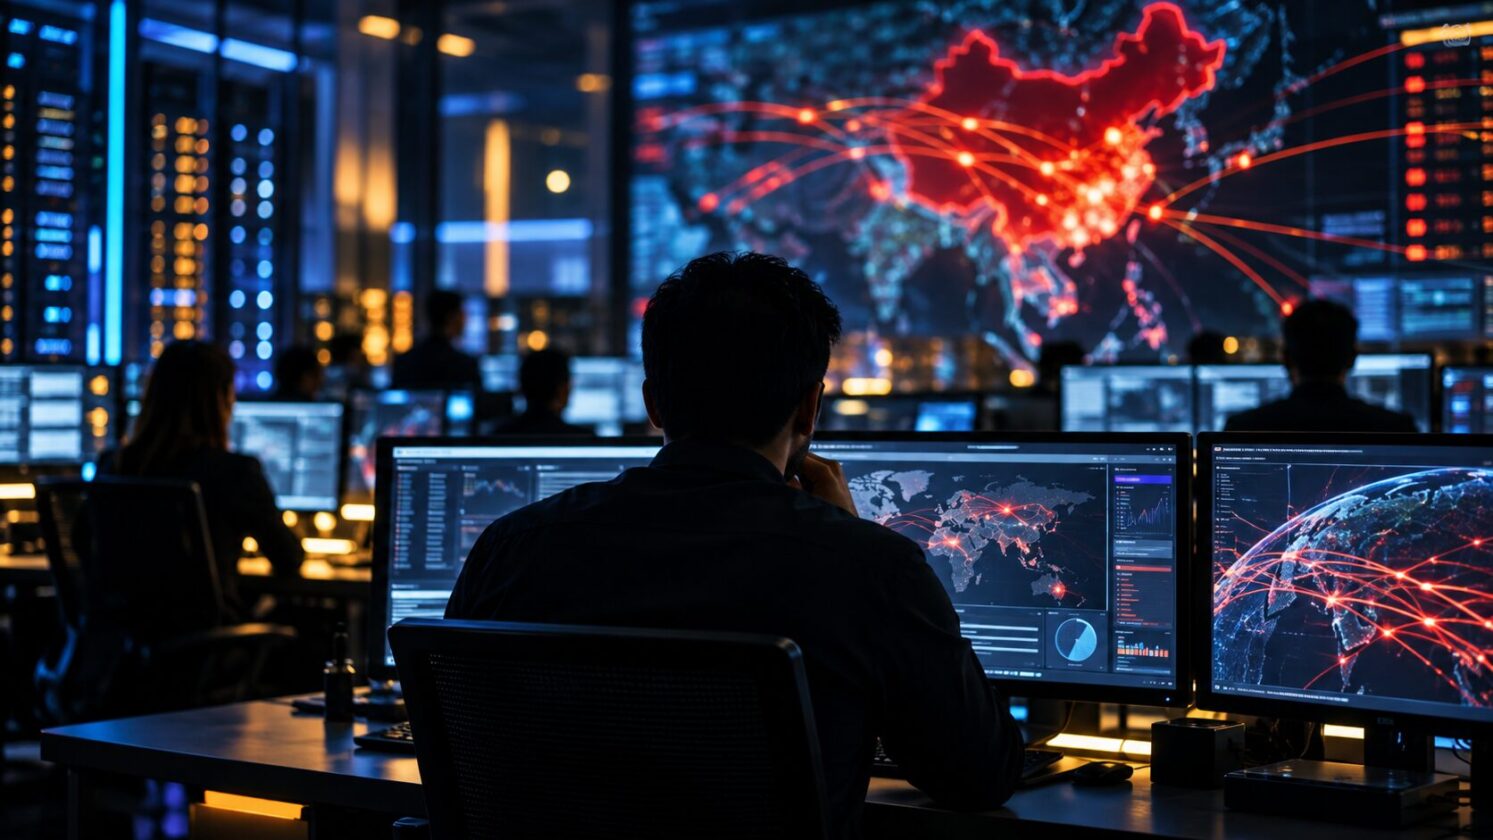
A CISA publicou um alerta de cibersegurança sobre atores de ameaça ligados ao governo chinês que combinam ferramentas automatizadas e operação manual para roubar dados sensíveis. O comunicado identifica o uso de recursos de hacking automatizados e de ações conduzidas diretamente pelos operadores.
Segundo a CISA, o advisory fornece orientações de detecção e mitigação para defender organizações contra atores de ameaça habilitados pela Integrity Technology Group. A agência cita o uso de botnets, infraestrutura de redes privadas virtuais, técnicas de living off the land e ferramentas de exploração.
O alerta institucional apresenta o caso como uma ameaça voltada ao roubo de dados sensíveis e à manutenção de persistência em ambientes comprometidos. A CISA orienta as organizações a usarem as medidas de detecção e mitigação descritas no comunicado oficial.